7월 한 달을 건너뛰고 8월에 이르러서 처음으로 쓰는 블로그 입니다. 오늘 블로그에서 다루는 내용은 IT 보안에 대한 이야기는 맞습니다만, 이제까지 블로그에서 다루었던 기술중심적인 글보다는 편하게 읽을 수 있는 소설 한편입니다.
IT 보안을 하시는 분들 외에도 윈도우 시스템이나 마이크로소프트의 테크넷(TechNet)을 자주 보신 분들이라면 마크 러시노비치(Mark Russinovich)에 대해 잘 아실 겁니다. 이 분은 윈도우 시스템 엔지니어로서도 뛰어난 역량을 가지고 있지만, 한편으로는 IT 보안을 주제로 재미있는 이야기를 풀어내는 소설가로도 알려져 있습니다.
마크 러시노비치가 처음 쓴 소설로는 제로데이(Zero Day) 입니다. 제로데이는 IT 보안을 하시는 엔지니어 분들이라면 익히 들어서 잘 아실겁니다. 2012년에 처음으로 읽었던 해당 소설 역시 제로데이 취약점과 악성코드들에 대해 다루며, 제프 에이킨이라는 뛰어난 보안 전문가의 활약을 다루고 있습니다.
저 역시 그의 첫번째 소설인 제로데이를 재미 있게 읽은 터라 2013년 12월 국내에서 조용히 발간된 그의 두번째 소설 트로이목마(Trojan Horse) 역시 별 다른 고민하지 않고 구매하게 되었습니다.
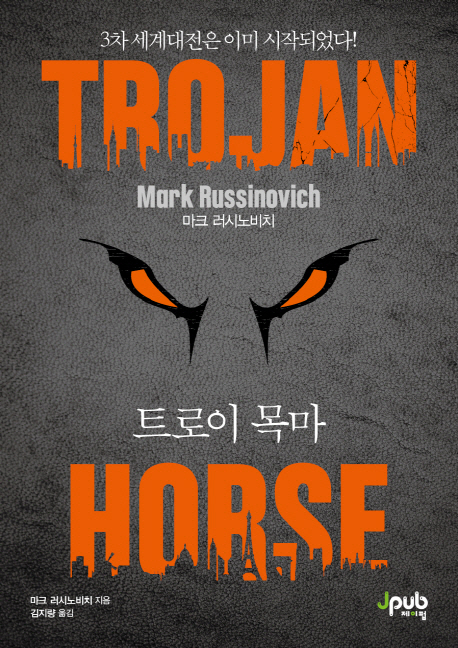
하지만, 소설 책을 사두고 어영부영하는 사이에 시간이 흘러가서, 최근에서야 주말 집에 있는 동안 짬을 내어 다 읽어보게 되었습니다.
마크 러시노비치의 트로이목마는 스턱스넷(Stuxnet)이라는 원자력 발전소 파괴를 목적으로 제작된 악성코드를 큰 주제로 다루고 있습니다. 이번 소설 역시 제프 에이킨은 어떠한 사건을 조사 중에 미국, 중국, 이란 등이 스턱스넷을 중심으로 얽히 사이버 전쟁에 대해 자세히 묘사를 하고 있습니다.
하지만, 전편과 다르게 이번 소설에서는 한국어로 번역된 내용들이 부자연스럽고 매끄럽지 못한 부분들이 많았습니다. 어떠한 부분에서는 무엇을 의미하는지 이해하기 어려운 부분도 있고, 영어 고유명사를 영어식 표현을 그대로 한국어로 옮겨 읽기에 부자연스러운 부분도 있었습니다.
5월에 출간된 마크 러시노비치의 세번째 소설인 "Rogue Code"가 한국어로 번역 출간 될지는 알 수 없습니다만, 전문 IT 보안 엔지니어의 감수를 받아 본다면 원작의 풍미를 더 잘 살릴 수 있지 않을까 생각 됩니다.
IT 보안 엔지니어라면 여름 휴가 기간 동안 시원한 곳에서 이 소설을 한번 읽어보는 것도 좋을 것 같습니다. 물론 IT 전문가가 아닌 일반인 분들도 읽어 보셔도 좋습니다.
2014년 8월 13일 수요일
2014년 6월 28일 토요일
2011년 10월 "클라우드 서비스를 이용한 APT 대응" 발표 자료
새로운 직장에 자리를 잡다보니 적응을 하느라 한 동안 블로그 활동이 예전보다 뜸해 진 것 같습니다. 아무래도 새로운 환경과 사람들 그리고 업무들에 적응을 해나고, 집도 이사를 하다 보니, 환경이 많이 바뀌어서 쉽게 시간을 내기가 어려웠던 것 같습니다.
앞으로는 조금 더 짬을 내서 침해사고 대응과 악성코드 분석 관련 기술들에 소개하는 글들을 블로그에 자주 게시하도록 해야 겠습니다.
오늘 공개하는 자료는 2011년 10월 국방정보기술 심포지움에서 발표했던 "클라우드 서비스를 이용한 APT 대응"라는 자료 입니다.
개인적으로는 악성코드 분석과 연구 관련 보안 업무들을 하면서 발표하였던 여러 세미나 자리에서 가장 실망한 장소였습니다.
해당 세미나 자리는 국방 관련 정보 기술을 공유하는 자리다 보니, 대학 교수님들이 의외로 많이 참석 하셨던군요. 제 발표가 있고 난 이후에는 특히나 많은 질문들이 있었는데, 모두 교수님들이었고, 굉장히 공격적이고 발표자를 앞에 두고 하는 질문치고는 너무나도 무례한 행동들을 보여주셔서 불쾌했었습니다.
지금도 기억 납니다만, 모 여대 교수님은 발표가 끝나고 나가는 자리에서까지 따라와서 표정에서부터 불쾌하고, 아는게 뭐가 있냐라는 삐딱한 자세로 빈정거리시는 모습이 기억납니다. 그래서 회사 복귀 후에 따로 인터넷에서 무엇을 하시는 분인지 검색을 했었던 기억이 나네요.
아무튼, 그런 안좋은 경험을 하고 난 뒤인지 개인적으로 교수님들에 대한 않좋은 이미지가 생겼는지 모르겠습니다. 물론 모든 교수님들이 다 그렇다는 것은 절대 아니구요
국방정보기술 심포지움에서 발표한 자료는 기존의 APT 공격들의 특징과 안랩에서 클라우드 서비스를 이용해서 어떻게 대응을 하고 있는지 소개로 마무리 한 자료 입니다.
앞으로는 조금 더 짬을 내서 침해사고 대응과 악성코드 분석 관련 기술들에 소개하는 글들을 블로그에 자주 게시하도록 해야 겠습니다.
2014년 5월 18일 일요일
2011년 9월 "APT Case Study" 발표 자료
4월에 블로그에 글을 포스팅하고, 거의 한 달 반에 블로그에 글을 게시하게 되는군요. 기존 생활 습관과 다른 생활들을 하면서 천천히 적응을 하다보니 평소에 짬을 내서 해야 겠다는 연구 활동과 블로그 활동 등이 우선 순위에서 많이 떨어지게 되는군요. 이 번달 말에 이사가는 새 집에서는 조금 더 여유를 내서 여러 활동들을 많이 해봐야 할 것 같습니다.
오늘 소개하는 자료는 과거에 공유 했던 APT(Advanced Persistent Threat) 연구 자료들과 크게 차이가 나지 않습니다. 해당 자료가 2011년 9월 지적공사 내부 보안 관련 직원들을 대상으로 진행되었다는 차이점만 있습니다.
목차는 아래와 같이 나누어 집니다.
I. APT(Advanced Persistent Threat)
1. APT(Advanced Persistent Threat) 특징
2. APT(Advanced Persistent Threat) 대상
3. APT(Advanced Persistent Threat)의 Targeted Attack
4. APT(Advanced Persistent Threat)의 Remote Control
II. APT(Advanced Persistent Threat) Case Study
1. 2010년 1월 Operation Aurora 침해 사고
2. 2011년 2월 Night Dragon 침해 사고
3. 2011년 3월 EMC/RSA 침해 사고
4. 2011년 4월 농협 전산망 마비 사고
5. 2011년 8월 Operation Shady RAT 침해 사고
Ⅲ. APT(Advanced Persistent Threat) Defense Strategy
1. APT(Advance Persistent Threat) Timeline
2. APT(Advance Persistent Threat) Defense Overview
3. Lessons Learned for Proactive Defense
2014년 4월 20일 일요일
2011년 6월 보안 위협 동향과 대응 방안 강연자료
요즘 날씨가 좋다 보니 바깥으로 다니는 시간들이 많이 늘게 되었던 것 같습니다. 그 덕분에 아기와 아내랑 더 많은 시간을 보내게 된 것 같아 가족과 보낸 시간에 개인적으로 만족한다고 생각합니다.
오늘 공개하는 자료는 2011년 6월 삼성SDS 직원들을 대상으로 한 보안 인식 교육에 사용되었던 자료 입니다. 방문했던 사업장은 코엑스에 위치한 사업장인데, 그 때 처음으로 삼성SDS의 사업장이 이 곳 저 곳으로 많이 분산되어 있다는 것을 처음으로 알게 되었습니다.
당시에 강연한 자료의 목차는 다음과 같으며, 전반적인 내용은 2010년도에 예측한 2011년도 보안 위협들과 2011년도 1분기에 발생한 보안 위협들의 특징들에 대해 다루고 있습니다.
I. 2011년 예상 7대 보안 위협
1. SNS 활용핚 다양핚 공격 범용화
2. DDoS 공격 지능화
3. 사회 기반 시설 겨냥한 Targeted Attack 증가
4. 금전 노린 Smartphone 위협 증가
5. 무선 인터넷 취약점 노린 공격 등장
6. Cloud, Virtualization 기술 이용핚 위협 등장
7. Zero-Day 공격 기법 고도화
II. 2011년 1분기 보안 위협 통계
1. 2011년 1분기 악성코드 감염 보고
2. 2011년 1분기 악성코드 형태별 유형
3. 2011년 1분기 보앆 취약점
4. 2011년 1분기 웹 사이트 보안 위협
Ⅲ. 2011년 1분기 주요 보안 위협 이슈
1. 정교한 Targeted Attack 기반의 APT 위협과 보앆 사고들
2. 다양한 언어를 지원하도록 제작되는 악성코드들
3. Cloud 기반 보앆 제품을 공격하는 악성코드
4. 7.7 DDoS를 업그레이드한 3.4 DDoS 공격
5. SNS를 이용핚 악성코드의 다양핚 형태로 증가
6. 실제 백싞으로 위장한 허위 백신들
7. 본격적인 Mobile 악성코드의 양산
8. Zero-Day 취약점과 Targeted Attack
Ⅳ. 맺음말
1. 2010년부터 2011년 현재까지 발생핚 보안 사건, 사고
2. 맺음말
2014년 3월 31일 월요일
Win32DiskImager로 부팅 가능한 USB 디스크 만들기
요즘 판매되는 노트북들 대부분이 태블릿과 유사하게 경량화를 추구하다 보니 가장 먼저 제거하는 부분이 디비디롬(DVD-ROM) 입니다. 그렇다 보니 윈도우나 리눅스 설치 시디만을 가지고 있는 사람들의 경우에는 어떻게 해야 될지 고민하게 됩니다.
일반적으로 윈도우 7 이후 버전의 ISO 이미지 파일을 가지고 있는 경우에는, 네로(Nero)와 같은 디비디 레코딩 프로그램으로 디비디를 제작하던가 아니면 마이크로소프트에서 제공하는 "Windows 7 USB/DVD download tool"를 설치하여 부팅 가능한 USB 설치 디스크나 디비디로 제작을 할 수가 있습니다.
그래서 윈도우 7에서부터는 USB를 부팅이 가능한 디스크로 만들어 윈도우를 설치 할 수 있도록 지원하고 있습니다. 그래서 저 역시 작년 12월에 구입한 노트북이 디비디롬이 제거된 경량화 버전이라, 윈도우 7과 윈도우 8.1을 설치 할 때 USB를 부팅 가능한 디스크로 만들어 노트북에 운영체제를 설치 할 수 있었습니다.
일반적으로 윈도우 7 이후 버전의 ISO 이미지 파일을 가지고 있는 경우에는, 네로(Nero)와 같은 디비디 레코딩 프로그램으로 디비디를 제작하던가 아니면 마이크로소프트에서 제공하는 "Windows 7 USB/DVD download tool"를 설치하여 부팅 가능한 USB 설치 디스크나 디비디로 제작을 할 수가 있습니다.
개인적으로 백트랙(BackTrack) 이후에 칼리(Kali) 리눅스에 관심이 있어, 개인적으로 친분이 있는 여성구씨가 번역한 "Kali Linux 실전 활용 70가지 예제로 익히는 모의침투 테스팅 툴킷 가이드"를 읽다 보니 USB를 부팅 디스크로 만들 수 있는 다른 방법이 있더군요.
해당 서적에서는 "Win32 Disk Imager"라는 공개용 도구를 이용하여 USB를 부팅 가능한 디스크로 제작할 수 있음을 알려주고 있습니다.
Win32DiskImager를 이용해 부팅 가능한 USB 디스크(FAT32 및 8 GB 이상)를 제작하기 위해서는 아래 이미지와 같이 Win32DiskImager를 실행 후 가지고 있는 ISO 파일 이미지를 선택 합니다.
그리고, "Device" 부분에서 현재 시스템에 연결되어 있는 USB 디스크의 드라이브를 지정해준 후, 하단에 위치한 "Write"를 클릭 합니다. 그렇다면 실제 USB 디스크에 ISO 이미지 파일의 내용을 쓰기 시작합니다.
USB 디스크에 쓰기가 완료되었다면, 아래 이미지와 같이 완료 메시지 창이 생성 되며, 사용하는 시스템의 BIOS에서 USB 부팅 기능이 지원된다면, 생성한 USB 디스크를 이용해 운영체제를 설치 할 수가 있습니다.
해당 Win32DiskImager로 부팅 가능한 USB 디스크를 만들면서 한 가지 재미 있는 사실을 알 수가 있었습니다.
백트랙, 칼리 및 우분투(Ubuntu)와 같은 리눅스 운영체제의 ISO 이미지 파일들은 해당 툴을 이용해 쉽게 부팅 가능한 USB 디스크를 생성 할 수가 있습니다. 하지만, 윈도우 운영체제의 ISO 이미지 파일의 경우에는 해당 툴을 이용해 부팅 가능한 USB 디스크를 만들 수가 없었습니다.
반대로 마이크로소프트에서 제공하는 Windows 7 USB/DVD download tool을 사용하는 경우에는 윈도우 운영체제의 ISO 이미지 파일을 이용해 쉽게 부팅 가능한 USB 디스크를 만들 수 있으나, 리눅스 운영체제의 ISO 이미지 파일들로 만들 수가 없었습니다.
이러한 결과가 나온 것에 대한 추정으로 파일 시스템(File System)의 구조가 서로 달라 이러한 현상이 나온 것이 아닌가 생각 됩니다.
결론적으로, 윈도우 운영체제가 대상이 되는 경우에는 Windows 7 USB/DVD download tool을 사용하고, 리눅스 운영체제가 대상이 되는 경우에는 Win32DiskImager을 사용하는 것이 좋을 것 같습니다.
피드 구독하기:
글 (Atom)


